Phishing, faux SMS, appels et QR codes : les fraudeurs changent de méthode, pas d’objectif
24/09/2026 - Publié par : FiduPress < Retour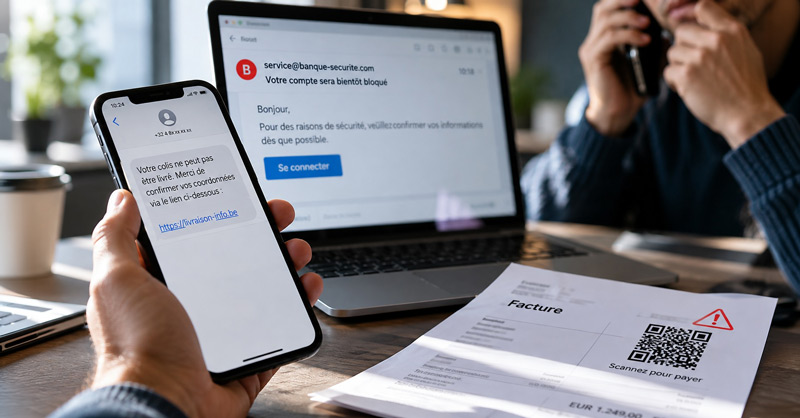
Un e-mail de votre banque, un SMS concernant un colis, un appel du « service fraude » ou un QR code permettant de payer une facture.
Tout semble normal. Et c’est précisément le problème.
Les tentatives de fraude sont devenues beaucoup plus crédibles. Les fautes grossières et les messages maladroits qui permettaient autrefois de les identifier tendent à disparaître. Les fraudeurs imitent désormais banques, administrations, fournisseurs, sociétés de livraison et entreprises avec beaucoup plus de soin.
103 millions d’appels frauduleux interceptés
L’ampleur du phénomène est considérable.
Selon les chiffres publiés par l’IBPT en septembre 2026, les opérateurs belges ont intercepté 103 millions d’appels frauduleux au cours du seul premier semestre 2026, avant qu’ils n’atteignent les utilisateurs.
Et les fraudeurs ne se limitent évidemment pas au téléphone.
Phishing, smishing, vishing, quishing…
Derrière ces différents termes se cache finalement le même objectif : se faire passer pour un tiers de confiance afin de vous pousser à agir.
Le phishing utilise l’e-mail : fausse facture, faux SPF Finances, faux fournisseur ou fausse demande de connexion.
Le smishing utilise le SMS ou la messagerie : colis en attente, amende, remboursement, compte à débloquer…
Le vishing passe par le téléphone : faux conseiller bancaire, faux support informatique ou fausse administration.
Enfin, le quishing utilise un QR code pour vous rediriger vers un faux site ou une fausse page de paiement.
Attention aux QR codes
Le QR code présente une particularité : il masque le lien vers lequel il vous dirige.
Il peut être intégré dans un e-mail, un SMS, un courrier ou une fausse facture. Un fraudeur peut même placer un autocollant contenant son propre QR code sur un code parfaitement légitime.
Une campagne récente a par exemple utilisé l’identité du SPF Finances en promettant un faux remboursement et en invitant les destinataires à scanner un QR code pour communiquer leurs coordonnées bancaires.
Le bon réflexe est donc simple : un QR code doit être considéré avec la même prudence qu’un lien reçu par e-mail ou SMS.
Même le numéro affiché peut être faux
La technique du spoofing permet également aux fraudeurs de falsifier l’identification de l’appelant. Un numéro belge ou apparemment connu peut donc apparaître sur votre téléphone alors que l’appel provient d’ailleurs.
Même constat pour un site internet : le cadenas et la présence de « https » ne garantissent plus à eux seuls qu’un site est légitime.
L’IA facilite aussi la vie des fraudeurs
L’intelligence artificielle rend ces attaques encore plus crédibles.
Elle permet de produire en quelques secondes des messages parfaitement rédigés, dans différentes langues et sans les fautes qui trahissaient autrefois certaines tentatives de phishing.
Elle facilite également la personnalisation des messages à partir d’informations trouvées sur internet ou les réseaux sociaux. Les technologies actuelles permettent même d’imiter une voix ou de générer des images et vidéos particulièrement réalistes.
Un message bien écrit, personnalisé et parfaitement présenté n’est donc plus nécessairement authentique.
Avant de cliquer ou de payer : prenez 30 secondes
Trois questions permettent déjà d’éviter de nombreux pièges :
Est-ce que j’attendais ce message ?
Une facture inconnue, un colis inattendu ou un remboursement surprise doit attirer votre attention.
Essaie-t-on de me faire agir dans l’urgence ?
« Payez immédiatement », « votre compte sera bloqué », « dernière chance »… L’urgence est l’une des armes favorites des fraudeurs.
Puis-je vérifier l’information autrement ?
En cas de doute, contactez directement votre banque, votre fournisseur, votre administration ou votre expert-comptable en utilisant les coordonnées que vous connaissez déjà, jamais celles reprises dans le message suspect.
Un changement de numéro de compte bancaire sur une facture mérite notamment toujours une vérification indépendante avant le premier paiement.
Vous avez reçu un message suspect ?
En Belgique, vous pouvez le transférer à suspect@safeonweb.be, puis le supprimer.
Si vous avez communiqué des données bancaires ou des codes de sécurité, contactez immédiatement votre banque et, si nécessaire, Card Stop au 078 170 170. En cas de perte financière, il est également recommandé de déposer plainte auprès de la police.
La technologie évolue et les méthodes des fraudeurs avec elle. Le meilleur réflexe reste pourtant très simple :
face à une demande inhabituelle de paiement, d’identification ou de communication de données, ne faites rien dans l’urgence et vérifiez par un autre canal.
Quelques secondes de vérification peuvent éviter une fraude de plusieurs milliers d’euros.
Retour